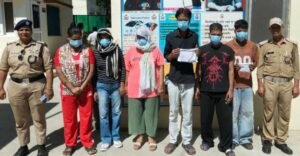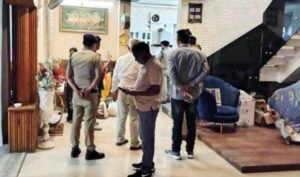
देहरादून/हल्द्वानी। उत्तराखण्ड में साइबर अपराध के खिलाफ अब तक की सबसे बड़ी और हाइटेक कार्रवाई में स्पेशल टास्क फोर्स (एसटीएफ) की साइबर कुमाऊँ यूनिट ने ऐतिहासिक सफलता हासिल की है। एसटीएफ ने राज्य में पहली बार ‘सिम बॉक्स’ (SIM Box) तकनीक के जरिए अवैध रूप से चलाए जा रहे एक अंतरराष्ट्रीय टेलीकॉम गेटवे का पर्दाफाश किया है। पुलिस ने मौके से दो सिम बॉक्स मशीनें, 114 फर्जी सिम कार्ड, 77 एंटीना, राउटर और मोबाइल फोन समेत कई डिजिटल उपकरण बरामद किए हैं। प्राथमिक जांच में इस पूरे सिंडिकेट का सीधा संबंध बांग्लादेश के साइबर अपराधियों से होना पाया गया है।

जांच में सामने आया कि यह अवैध गेटवे पिछले करीब सात महीनों से राज्य में गुप्त रूप से संचालित किया जा रहा था। इसके जरिए अंतरराष्ट्रीय कॉल बाईपास का खेल खेला जा रहा था। बांग्लादेश और अन्य देशों में बैठे साइबर ठग इंटरनेट (VoIP) के माध्यम से कॉल्स भेजते थे, जिसे यह सिम बॉक्स भारतीय सामान्य मोबाइल नेटवर्क (STD/Local) में बदल देता था। इससे पीड़ित के मोबाइल स्क्रीन पर विदेशी नंबर के बजाय (+91) से शुरू होने वाला भारतीय नंबर ही दिखता था। इसी स्पूफिंग का फायदा उठाकर ठग खुद को जांच एजेंसियों के अधिकारी बताकर निर्दोष लोगों को ‘डिजिटल अरेस्ट’ का डर दिखाते थे और बड़े पैमाने पर वित्तीय धोखाधड़ी को अंजाम दे रहे थे।
मामले का खुलासा करते हुए एसएसपी एसटीएफ अजय सिंह ने कहा, “यह मामला केवल आम जनता से वित्तीय धोखाधड़ी तक सीमित नहीं है, बल्कि यह देश की सुरक्षा और राजस्व दोनों के लिए एक अत्यंत गंभीर खतरा है। अंतरराष्ट्रीय कॉल्स को अवैध रूप से बाईपास करने के कारण सरकार और टेलीकॉम कंपनियों को भारी नुकसान पहुंचाया जा रहा था। सबसे खतरनाक बात यह थी कि कॉल्स की रूटिंग बदलने के कारण अपराधियों की वास्तविक लोकेशन और पहचान पूरी तरह छिप जाती थी।”
एसएसपी अजय सिंह ने आगे बताया कि एसटीएफ की टीम इस नेटवर्क के बैकवर्ड और फॉरवर्ड लिंकेज को गहराई से खंगाल रही है। जिन सिम विक्रेताओं (रीटेलरों) ने फर्जी दस्तावेजों पर ये सिम कार्ड जारी किए हैं, उनके खिलाफ धोखाधड़ी और षड्यंत्र की धाराओं में कड़ी कानूनी कार्रवाई की जाएगी। साथ ही स्थानीय स्तर पर अपराधियों को लॉजिस्टिक मदद देने वालों को भी चिन्हित किया जा रहा है। एसटीएफ की तकनीकी टीमें अब जब्त उपकरणों के आईपी एड्रेस, सर्वर लॉग्स और कॉल डिटेल रिकॉर्ड्स (CDR) का फोरेंसिक विश्लेषण कर रही हैं। पुलिस का दावा है कि इस सिंडिकेट से जुड़े स्थानीय और अंतरराज्यीय सदस्यों की पहचान की जा रही है और जल्द ही मुख्य आरोपियों की गिरफ्तारी की जाएगी।

‘सिम बॉक्स’ से संचालित अवैध टेलीकॉम गेटवे का भंडाफोड़, बांग्लादेशी साइबर गिरोह से जुड़े हैं तार ; SSP -STF

Leave a Comment